智谱的Zcode产品今天开源了,这个事件对我们有什么影响?
前几天处于风口的智谱产品ZCode,今天开始开源了,这个事件对我们有什么影响?
今天上午,Zcode公众号发布了一篇标题很简短的文章:ZCode开源
正文截图如下:
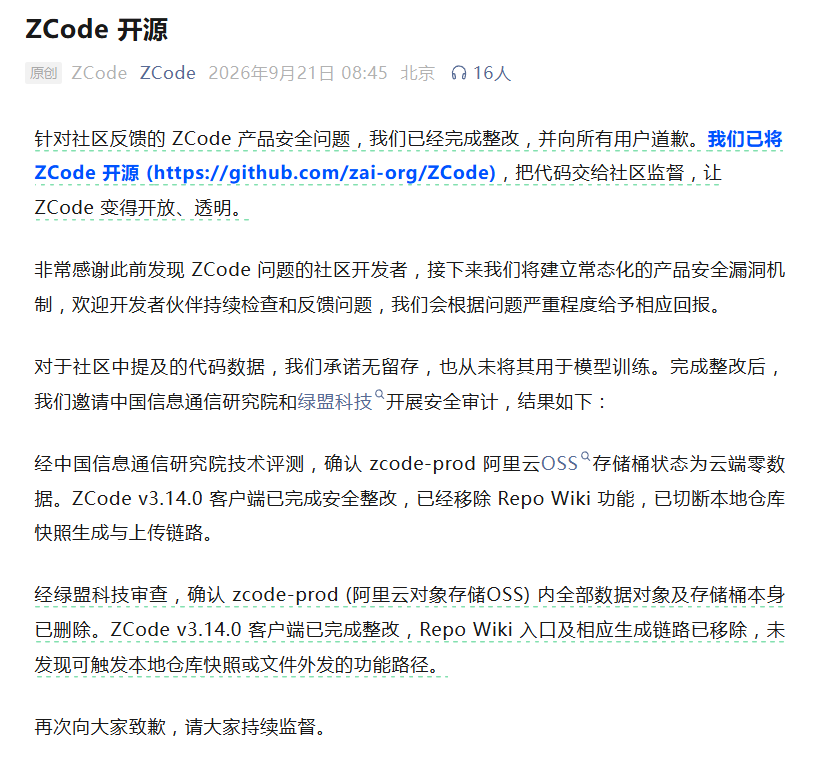
官方原文:https://mp.weixin.qq.com/s/QCHjEye57BUKUNInPKb4cA
GitHub源码链接:https://github.com/zai-org/ZCode
有兴趣的朋友可以去下载研究一下。
事件简述:
9月18日,开发者曝光智谱ZCode桌面客户端存在安全问题:软件默认扫描本地代码、Git记录、密钥等敏感信息,且没有关闭选项,在用户不知情的情况下,打包加密上传到阿里云存储。这件事在技术圈迅速发酵,对智谱的业务、口碑、资本与合规层面都带来不小冲击。
事件时间线回顾:
- 9 月 18 日事件曝光,智谱致歉并发布补丁;
- 19 日涉事企业发函追责;
- 20 日上线 MaaS 数据不留存功能;
- 21 日完成 ZCode 全量开源,第三方审计确认云端敏感数据已清理。
这次ZCode 的事件给企业服务商和开发者用户双方都带来了非常直观的安全教训。
产品服务商
科技企业在做产品的时候,一定要重视用户的隐私和数据安全,如果有数据采集行为,必须公开透明,主动告知用户用途,并给出选择。
再好用的产品,一旦发生隐私和商业机密泄露行为,失去客户信任,产品会果断被弃用,甚至陷入法律纠纷。
产品在设计阶段,合规审查、安全校验就必须要完成,不能等出现安全事故、引发用户质疑后,再仓促整改弥补。
提前准备好应急预案,一旦出现安全事件,第一时间切断隐患源头,防止损失扩大,对用户坦诚告知实情、及时进行产品整改,避免负面情况持续扩散,造成更大的损失。
产品用户
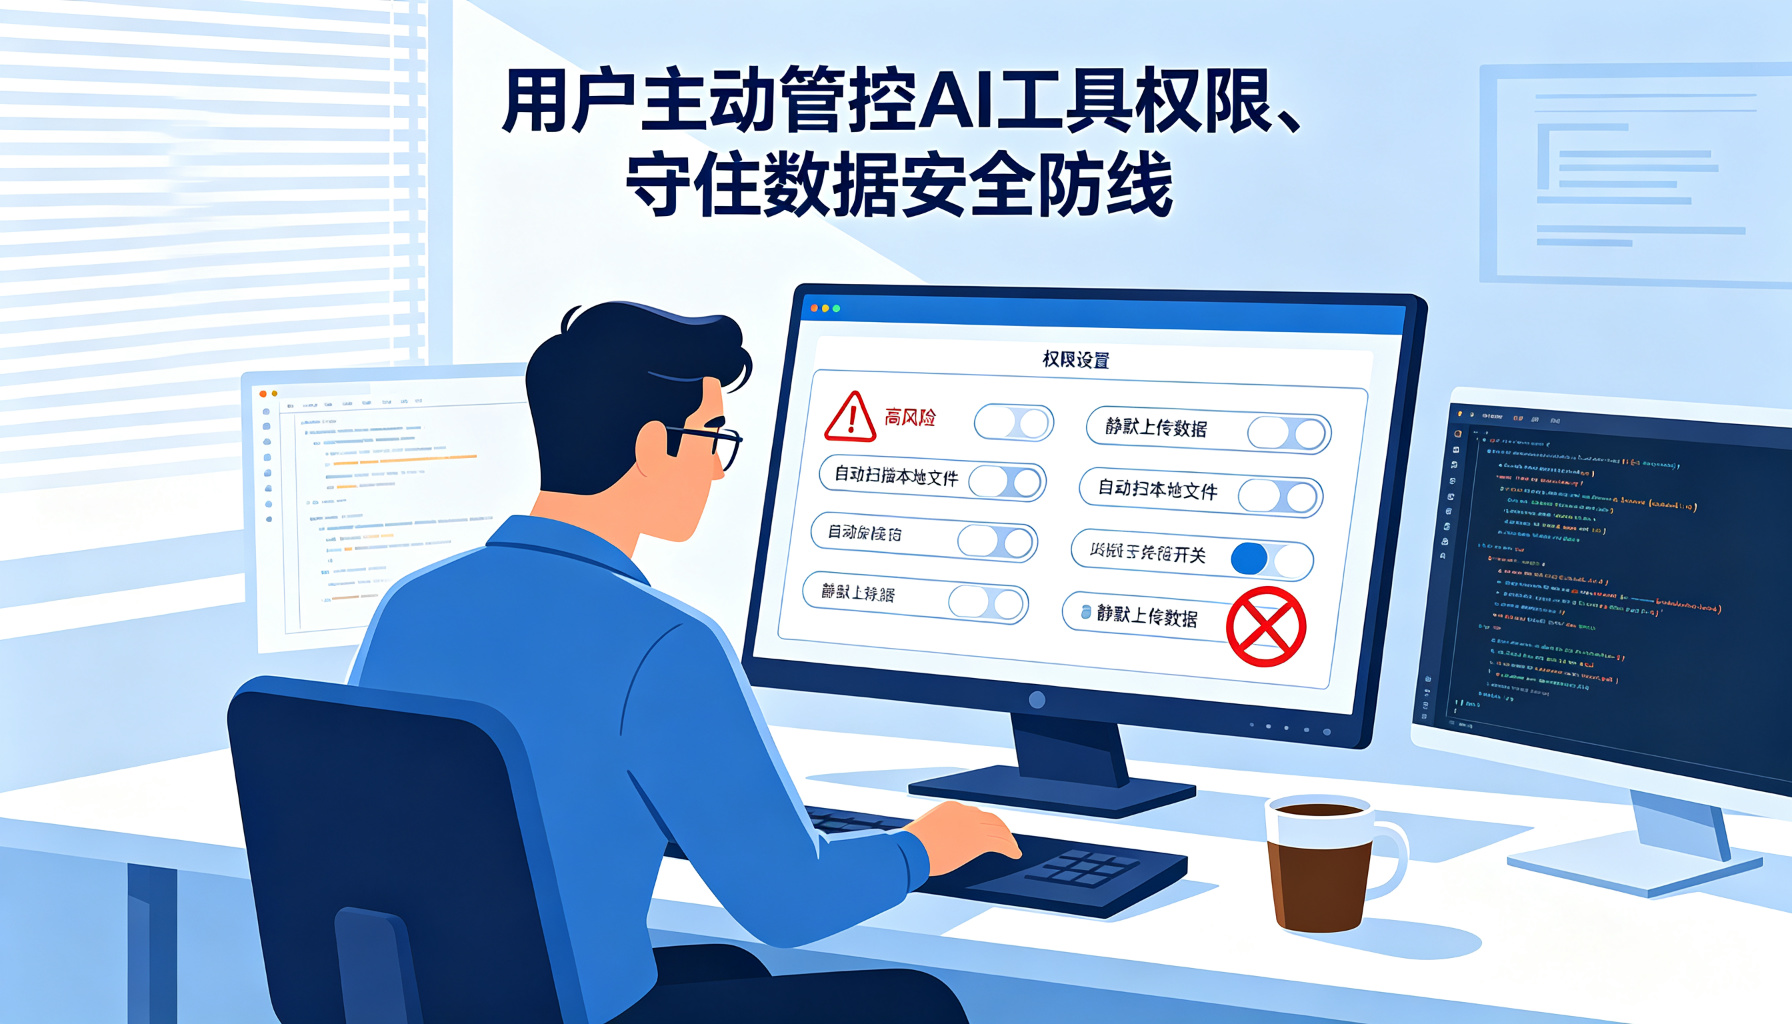
对于开发者而言,不能一味迷信大厂品牌。在使用AI工具时,要把所有设置过一遍,给最小权限,只要不影响使用,把能关的关了,不要开放全部权限,千万不要开启自动扫描、静默上传之类的高风险功能,不然数据被传完了都发现不了。
各类机密资料:账号、密码、密钥、核心代码等,尽量不要用通用AI工具处理,能本地部署的就放在本地,必须要用到开放模型的,也要把权限放到最小,只给最低需求的资料。
使用新的AI工具,必须要经过评估,仅给必须的权限,避免过度授权。
- 分类:AI 智能体
- 提供方:智谱
- 浏览量:2